AI와 기술
에이전트 출입증부터
ChatGPT 광고 분리, GitHub 로컬 모델과 Vercel의 짧은 수명 토큰에서 개발자가 챙길 데이터·권한 경계를 쉽게 정리한 AI 기술 기록
Summary
한눈에 보기
- 광고 선택 시스템과 AI 답변 생성은 분리하고, 대화 원문 대신 필요한 의도 신호만 전달해야 합니다.
- 로컬 모델은 폐쇄망의 선택지를 넓히지만 파일·셸·네트워크 권한까지 자동으로 안전하게 만들지는 않습니다.
- 외부 도구 접근은 신원 확인, 정책 검사, 짧은 수명 토큰과 감사 로그를 거치도록 설계해야 합니다.
자료 기준: 2026년 8월 12일 오전, 한국 시간
오늘 브리핑의 기술 항목은 날짜를 다시 맞출 필요가 있었다. ChatGPT 광고 한국 확대 예고는 5월, GitHub Copilot CLI의 로컬 모델은 4월, Vercel Connect 공개 베타는 6월 발표였다. 그래도 세 흐름을 함께 놓으면 한 가지 설계 원칙이 선명하다. 에이전트가 똑똑해질수록 연결보다 출입증을 먼저 설계해야 한다.
배달 한 번 시키려고 현관 비밀번호와 집문서 위치를 함께 보낼 필요는 없다. AI 도구 호출도 같다.
1. 광고와 답변은 다른 선로로 보낸다
OpenAI는 ChatGPT 광고가 답변에 영향을 주지 않고, 대화가 광고주와 공유되지 않는다고 설명한다. 제품을 직접 만든다면 말보다 구조가 이 원칙을 지켜야 한다.
나는 다음처럼 분리한다.
사용자 대화 -> 답변 모델 -> 답변
최소 의도 신호 -> 별도 광고 선택 시스템 -> 광고 영역
- 광고 후보를 답변 프롬프트에 넣지 않는다.
- 대화 원문 대신 필요한 범주의 의도만 전달한다.
- 답변 로그와 광고 노출 로그의 저장 목적을 분리한다.
- 사용자가 광고 개인화를 끄거나 기록을 지울 수 있게 한다.
- 광고임을 화면에서 분명히 표시한다.
한 냄비에서 답변과 광고를 같이 끓이면 나중에 어느 재료가 맛을 바꿨는지 설명하기 어렵다.
출처: OpenAI의 ChatGPT 광고 시범 운영 안내
2. 로컬 모델은 데이터 경계를 줄이지 권한 문제를 없애지 않는다
GitHub Copilot CLI는 자체 모델 공급자와 Ollama·vLLM 같은 로컬 모델을 지원한다. 오프라인 모드에서는 GitHub 서버 통신과 텔레메트리를 끌 수 있다.
이것은 민감한 코드가 외부 모델로 나가는 경로를 줄인다. 하지만 로컬 모델이 내 파일, 셸, 브라우저와 내부 서버를 모두 읽을 수 있다면 위험은 컴퓨터 안에 그대로 남는다. 외출을 안 했다고 집 안의 모든 서랍을 열어 둬도 안전한 것은 아니다.
나는 로컬 여부와 별도로 아래 권한을 제한한다.
- 읽을 수 있는 작업 폴더
- 실행 가능한 명령
- 접속 가능한 네트워크 주소
- 세션 시간과 최대 호출 횟수
- 결과를 외부로 내보낼 수 있는지
출처: GitHub Copilot CLI의 BYOK·로컬 모델·오프라인 모드, GitHub BYOK 문서
3. 외부 도구에는 짧은 출입증을 발급한다
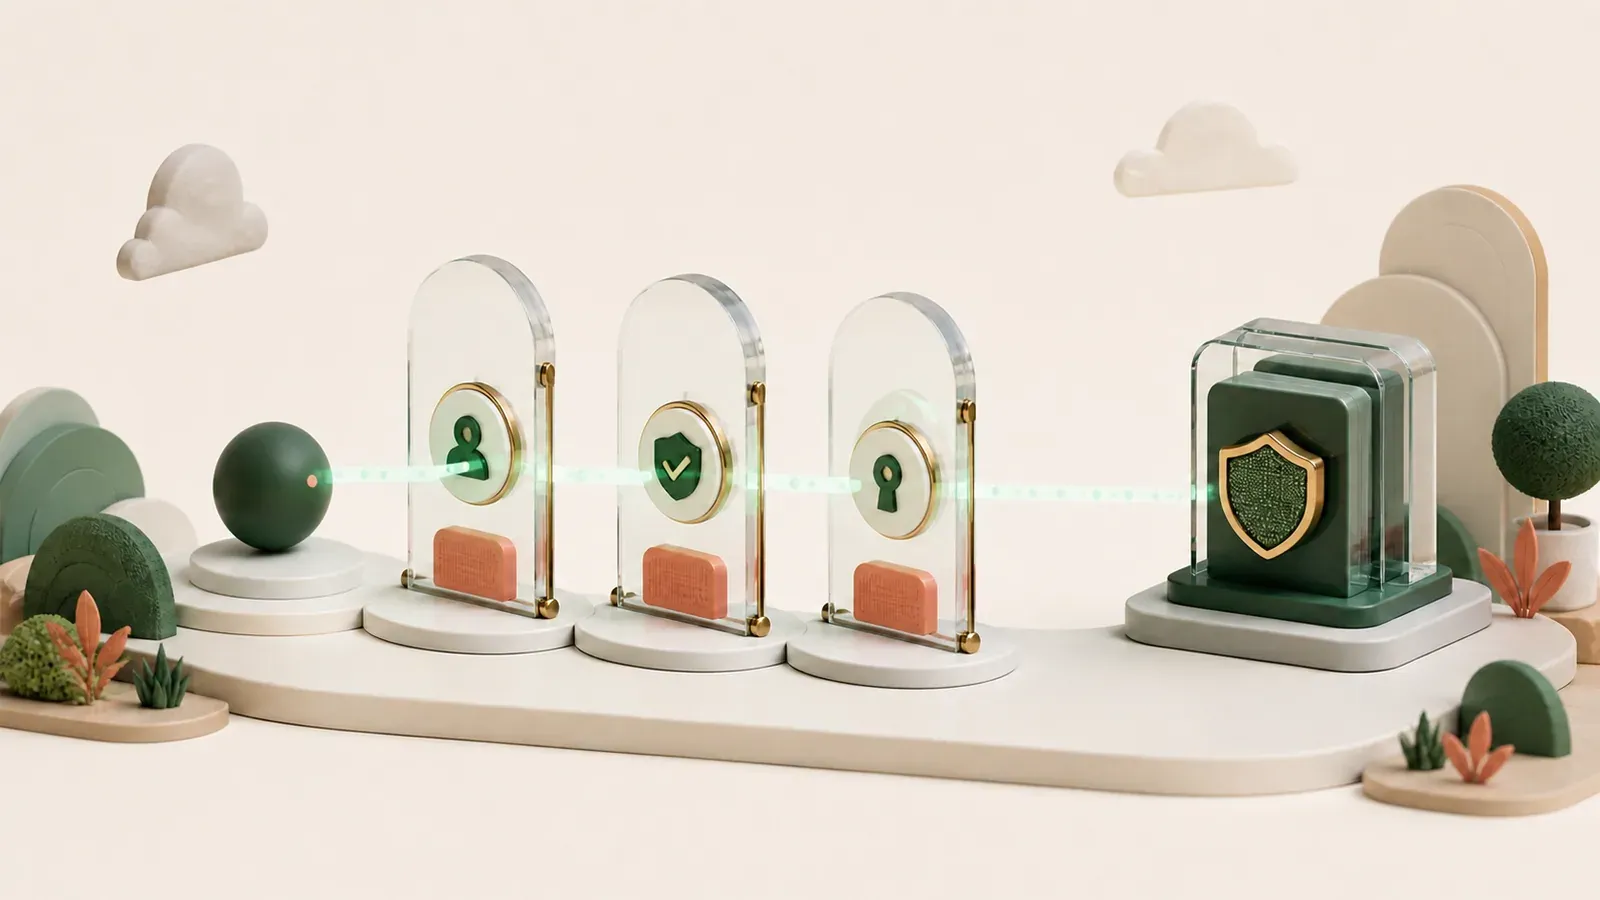
Vercel Connect는 앱이 OIDC로 신원을 증명한 뒤 외부 서비스용 토큰을 요청하는 구조다. 토큰에는 공급자 범위, 설치 대상, 자원 제한과 추가 권한 조건을 넣을 수 있다. 장기 비밀키를 에이전트의 환경변수에 계속 두지 않아도 된다.
내가 적용할 흐름은 이렇다.
에이전트 -> 앱 신원 확인 -> 정책 검사 -> 짧은 수명 토큰 -> 외부 서비스
여기에 꼭 남길 로그가 있다.
- 누가 요청했는지
- 어떤 프로젝트와 환경인지
- 어떤 권한 범위를 받았는지
- 어느 서비스와 자원을 호출했는지
- 언제 만료·새로고침·폐기됐는지
- 성공, 실패와 재시도 횟수
금고에 마스터키를 넣어 두는 것만으로는 충분하지 않다. 열쇠가 새면 여전히 마스터키다. 더 작은 문만, 더 짧게 여는 열쇠가 필요하다.
출처: Vercel Connect 공개, Vercel Connect 구현 안내
4. 확인되지 않은 제품명보다 경계를 먼저 만든다
제공된 브리핑에는 Daybreak Red·Blue, GHES 3.22, Vercel의 100개 이상 서비스와 당일 Observability 기능이 등장했다. 현재 확인한 공식 자료는 Daybreak의 방향, Copilot CLI의 로컬 모델, Connect의 짧은 수명 자격증명까지는 뒷받침하지만 그 날짜와 세부 제품 구성을 모두 확인해 주지는 않았다.
그래서 나는 아직 없는 스위치를 코드에 가정하지 않는다. 제품명이 바뀌어도 남는 경계를 먼저 만든다.
- 답변과 광고 선택 분리
- 모델과 도구 권한 분리
- 로컬·외부 모델을 바꿀 수 있는 게이트웨이
- 작업별 최소권한과 만료시간
- 네트워크·파일·명령 허용 목록
- 토큰과 도구 사용의 감사 로그
오늘의 결론은 에이전트에게 능력표보다 출입증을 먼저 달아주자다. 데모는 모델이 만들지만, 오래 버티는 서비스는 경계가 만든다.
반응을 남기면 중복 방지를 위한 무작위 식별자가 이 브라우저에 저장될 수 있습니다.